
Anleitung
Kategorie als sicherheitsrelevant einstufen: Vorgänge automatisch kennzeichnen
In den Servicedesk-Einstellungen eine Kategorie als sicherheitsrelevant einstufen, damit Vorgänge darin beim Anlegen oder Umkategorisieren automatisch als Verdacht gekennzeichnet werden, samt Vererbung auf Unterkategorien.
5 min Lesezeit · Oktober 2026
Manche Meldungen sind schon an ihrer Art als sicherheitsrelevant zu erkennen: Phishing, Schadsoftware, Verlust eines Geräts mit Daten. Statt darauf zu vertrauen, dass jemand daran denkt, kennzeichnet knooing solche Vorgänge selbst. Diese Anleitung richtet sich an die Servicedesk-Verwaltung. Das Gesamtbild steht im Überblick, den Kategoriebaum bauen Sie wie unter Kategorien einrichten beschrieben auf.
Das brauchen Sie
Das Recht Bearbeiten im Modul der Servicedesk-Verwaltung. Ohne dieses Recht sehen Sie die Kategorien, dürfen sie aber nicht ändern. Außerdem sollte ein Security-Team festgelegt sein, denn ohne aktives Security-Team kennzeichnet knooing nicht automatisch.
Beispiel: Die Beispiel GmbH hat die Kategorien Hardware und Sicherheit. Unter Sicherheit liegt Phishing.
Schritt 1: Die Seite Kategorien öffnen
Klicken Sie unten in der Seitenleiste auf Einstellungen, dann links auf Servicedesk und auf Kategorien. Jede Kategorie steht in einer Zeile, rechts mit den Einstellungen Zuständiges Team, Sicherheitsrelevant und Aktiv.
Schritt 2: Die Kategorie einstufen
Schalten Sie in der Zeile der Kategorie Sicherheit den Schalter Sicherheitsrelevant ein. Die Änderung gilt sofort. Neben dem Namen erscheint das Kennzeichen Sicherheitsrelevant.
Warum auf Kategorie-Ebene? Die Kategorie wird bei der Anlage gesetzt und ist die zuverlässigste frühe Aussage über die Art der Meldung. Wer sie setzt, entscheidet damit ein für alle Mal, dass solche Vorgänge nicht erst auf dem Weg in die offene Liste landen.
Schritt 3: Die Vererbung prüfen
Die Einstufung gilt auch für alle Unterkategorien. Bei Phishing steht jetzt Sicherheitsrelevant (von Sicherheit), obwohl der eigene Schalter aus ist. Eine Unterkategorie kann also nicht versehentlich aus der Einstufung herausfallen.
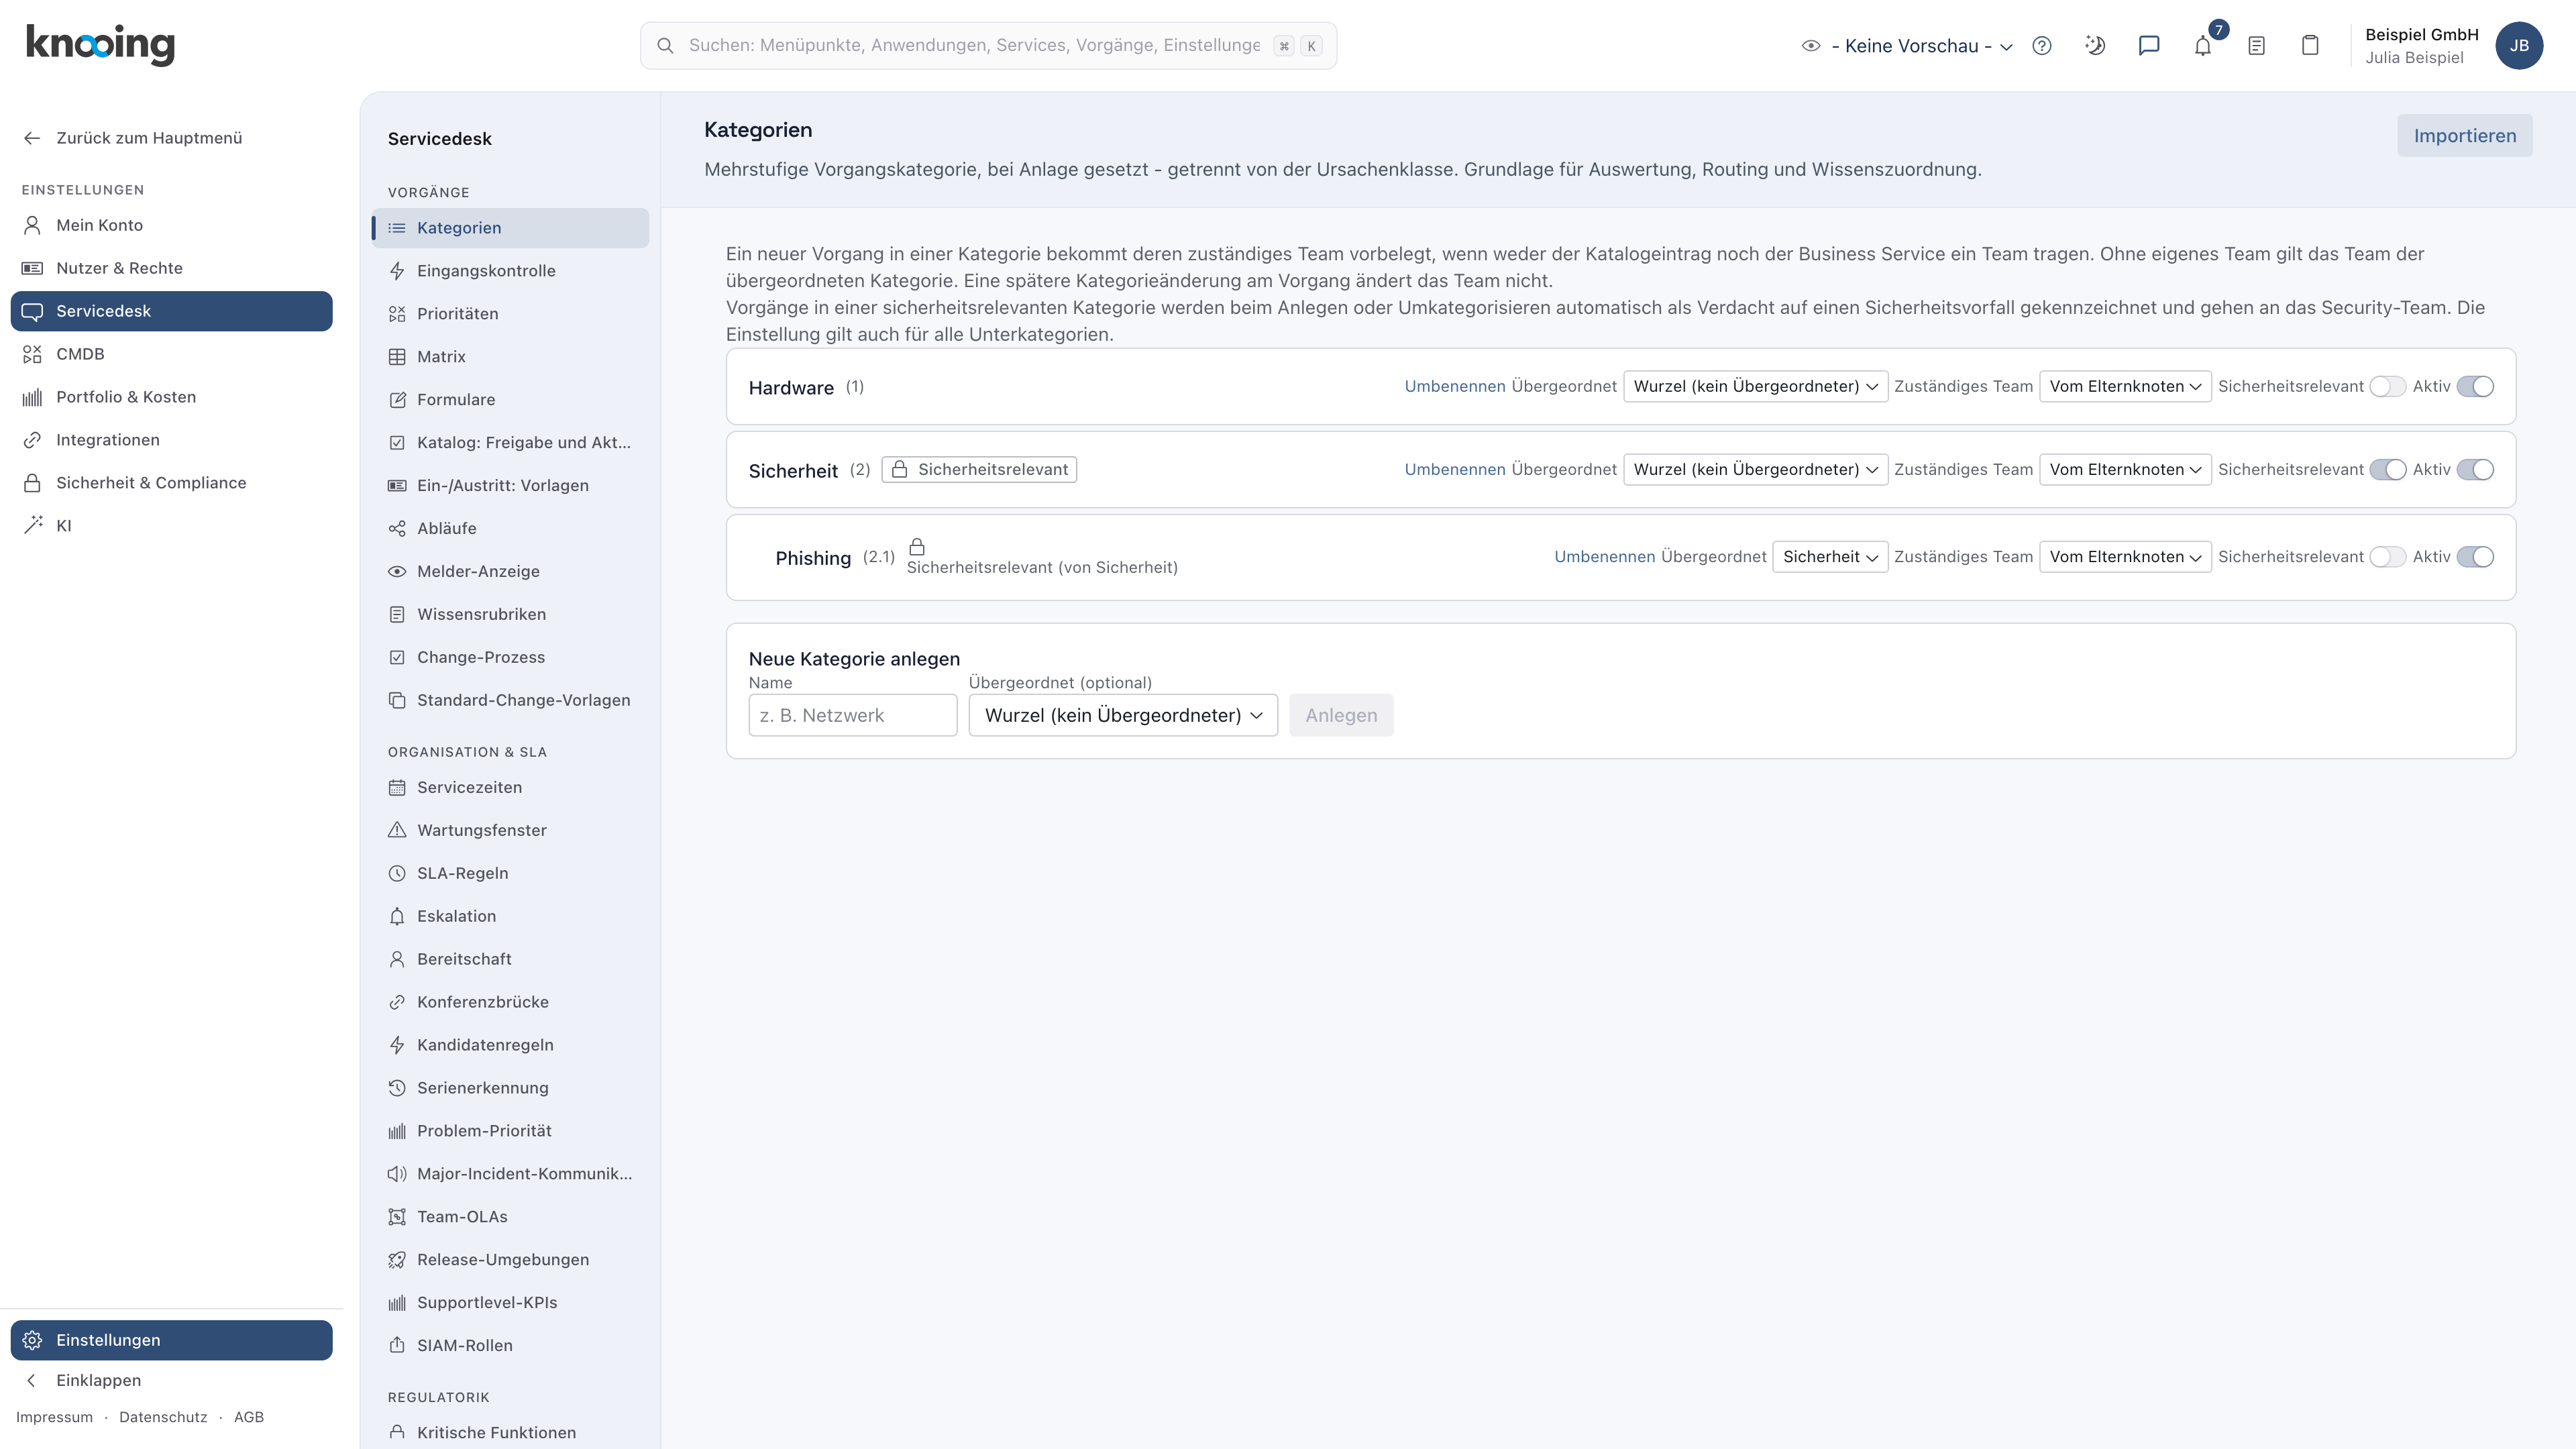
- 1Sicherheitsrelevant einschalten
- 2Geerbt von Sicherheit
Warum Vererbung? Ein Kategoriebaum wächst. Neue Unterkategorien unter einer sicherheitsrelevanten Kategorie sind es ohne weiteres Zutun ebenfalls, so wie auch das zuständige Team nach unten weitergegeben wird.
Schritt 4: Die Wirkung am Vorgang prüfen
Die Kennzeichnung geschieht beim Anlegen eines Vorgangs in der Kategorie und beim Umkategorisieren. Ändert jemand im Vorgang das Feld Kategorie auf Phishing und klickt auf Speichern, kennzeichnet knooing den Vorgang als Verdacht. Als Grund steht im Nachweisjournal: Kategorie Sicherheit ist als sicherheitsrelevant eingestuft. Die Kategorie nennt dabei die Stufe, die die Einstufung trägt, nicht die Unterkategorie.
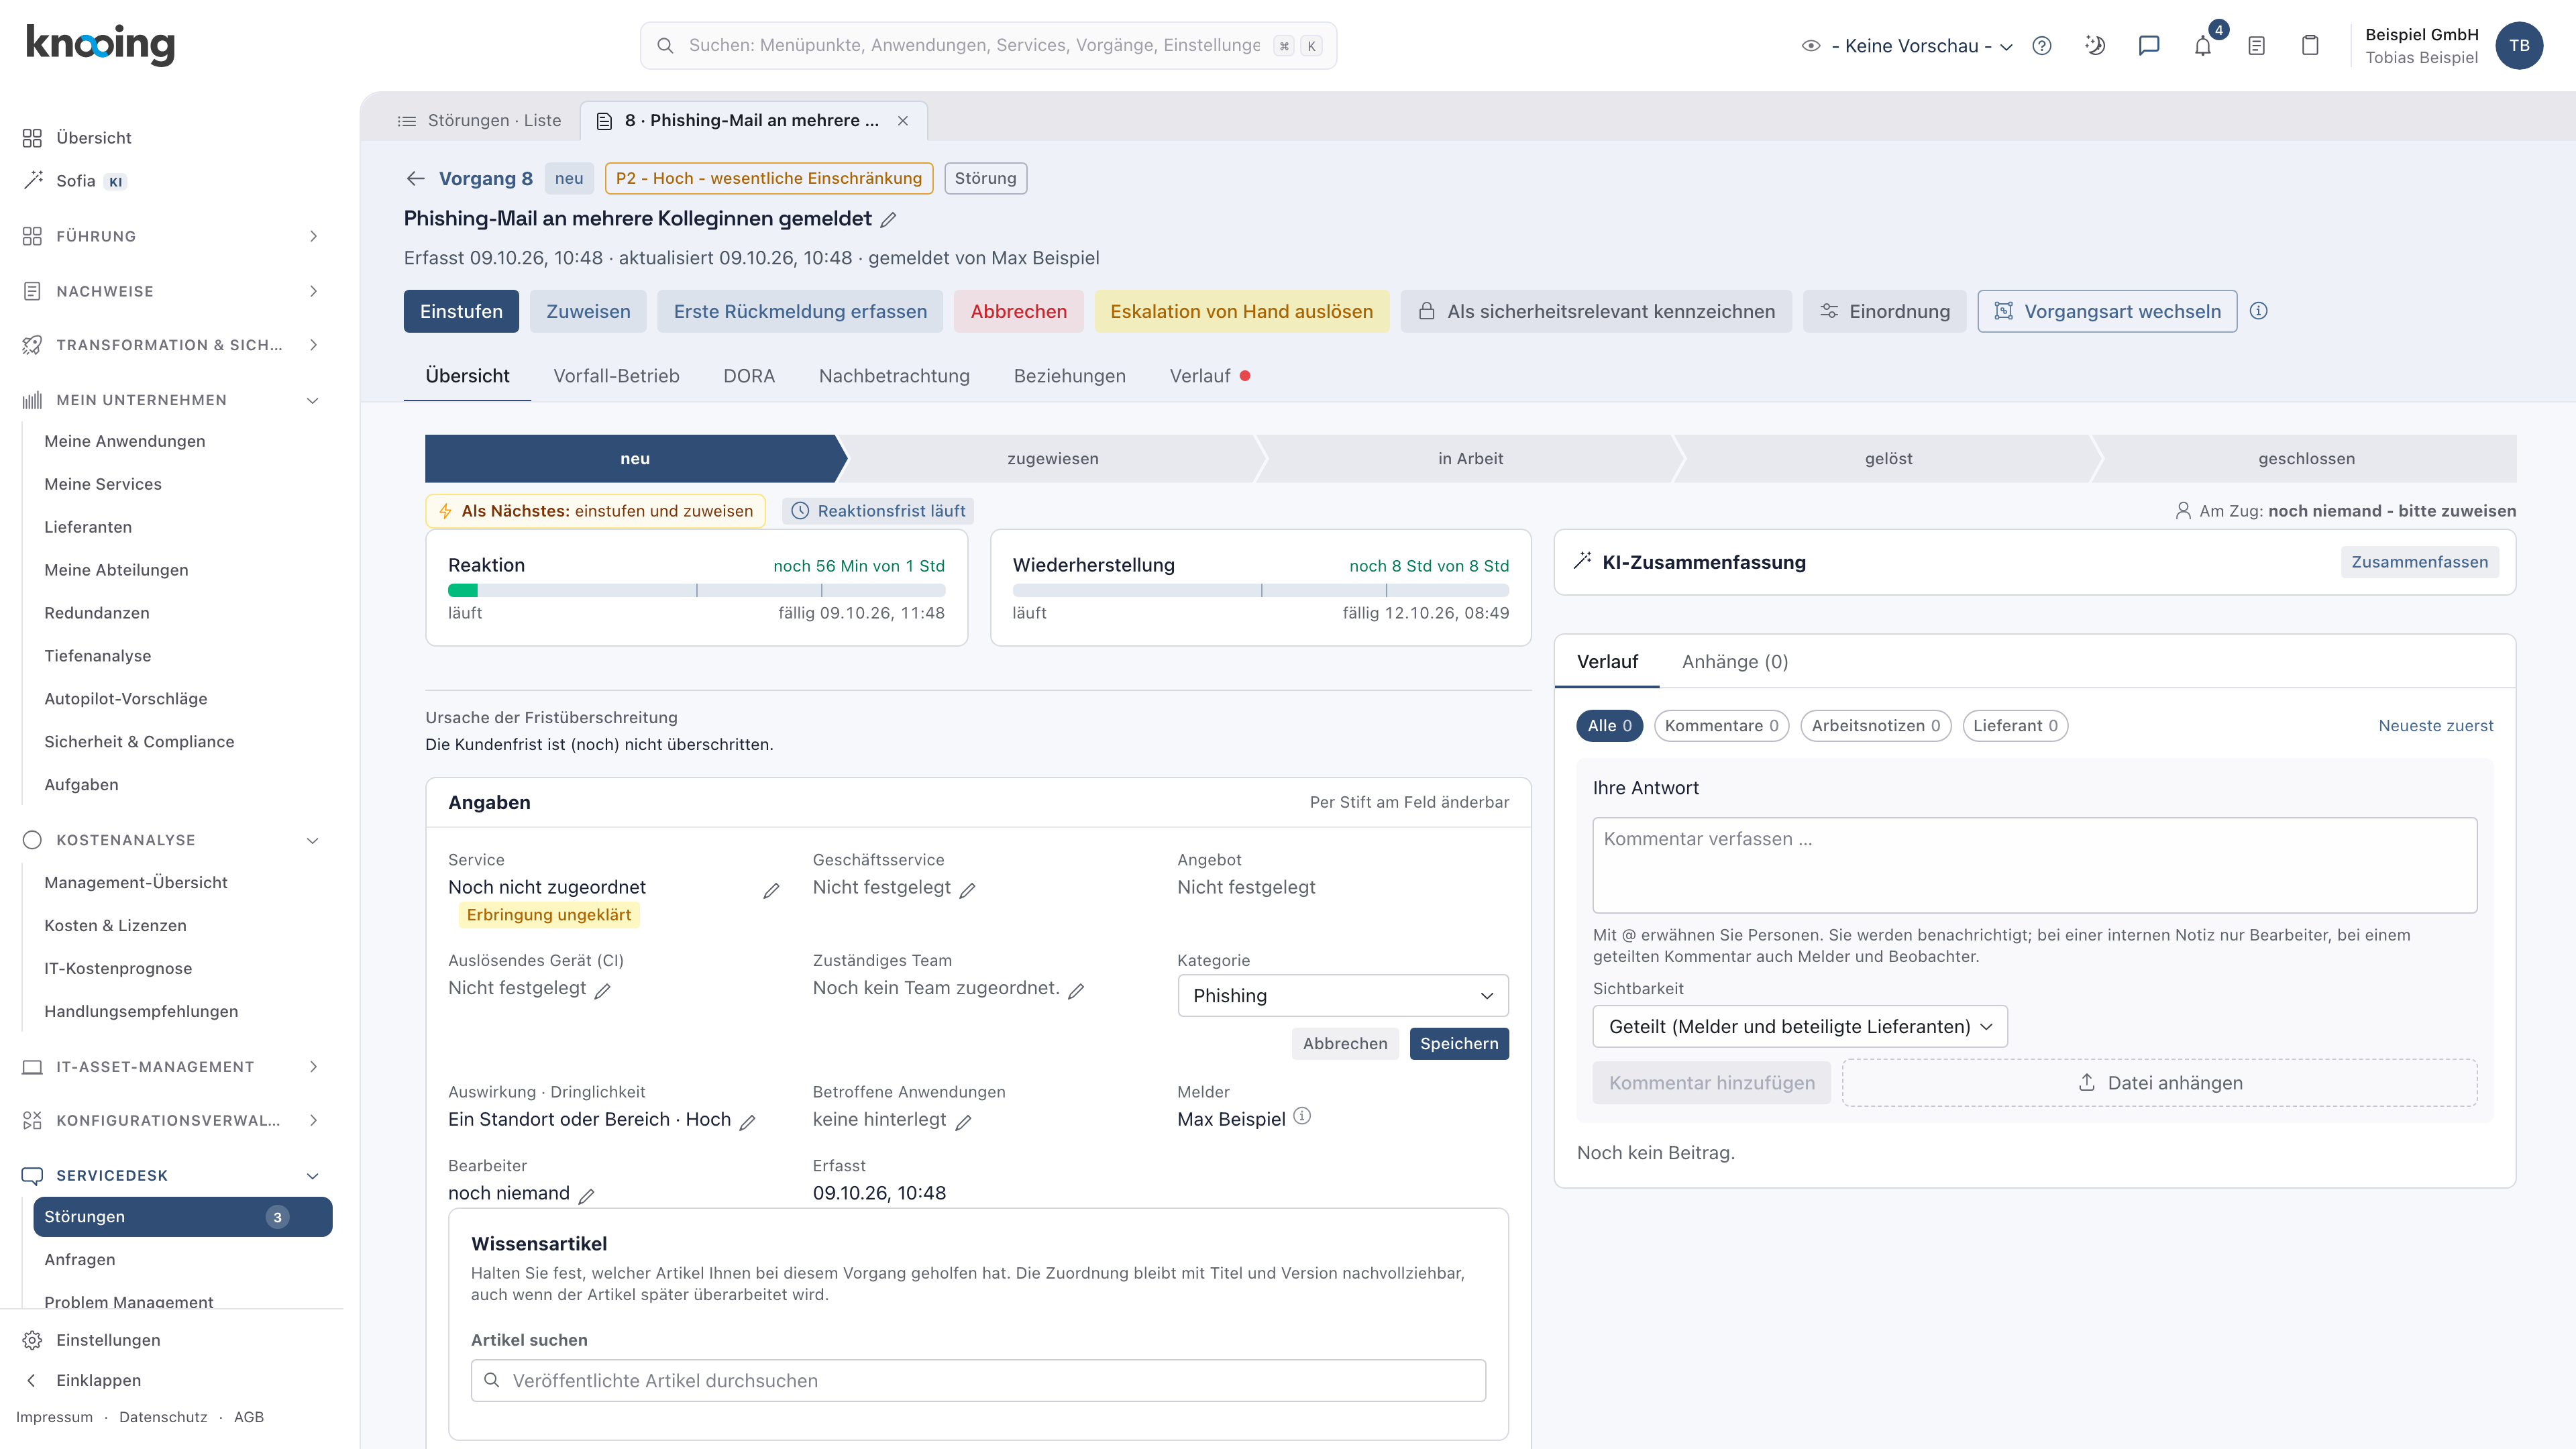
- 1Speichern
Mitglieder des Security-Teams sehen den Vorgang danach mit Vertraulich (Verdacht) und der Begründung im Reiter Zugriff. Sie bekommen auch die Meldung zur Kennzeichnung.
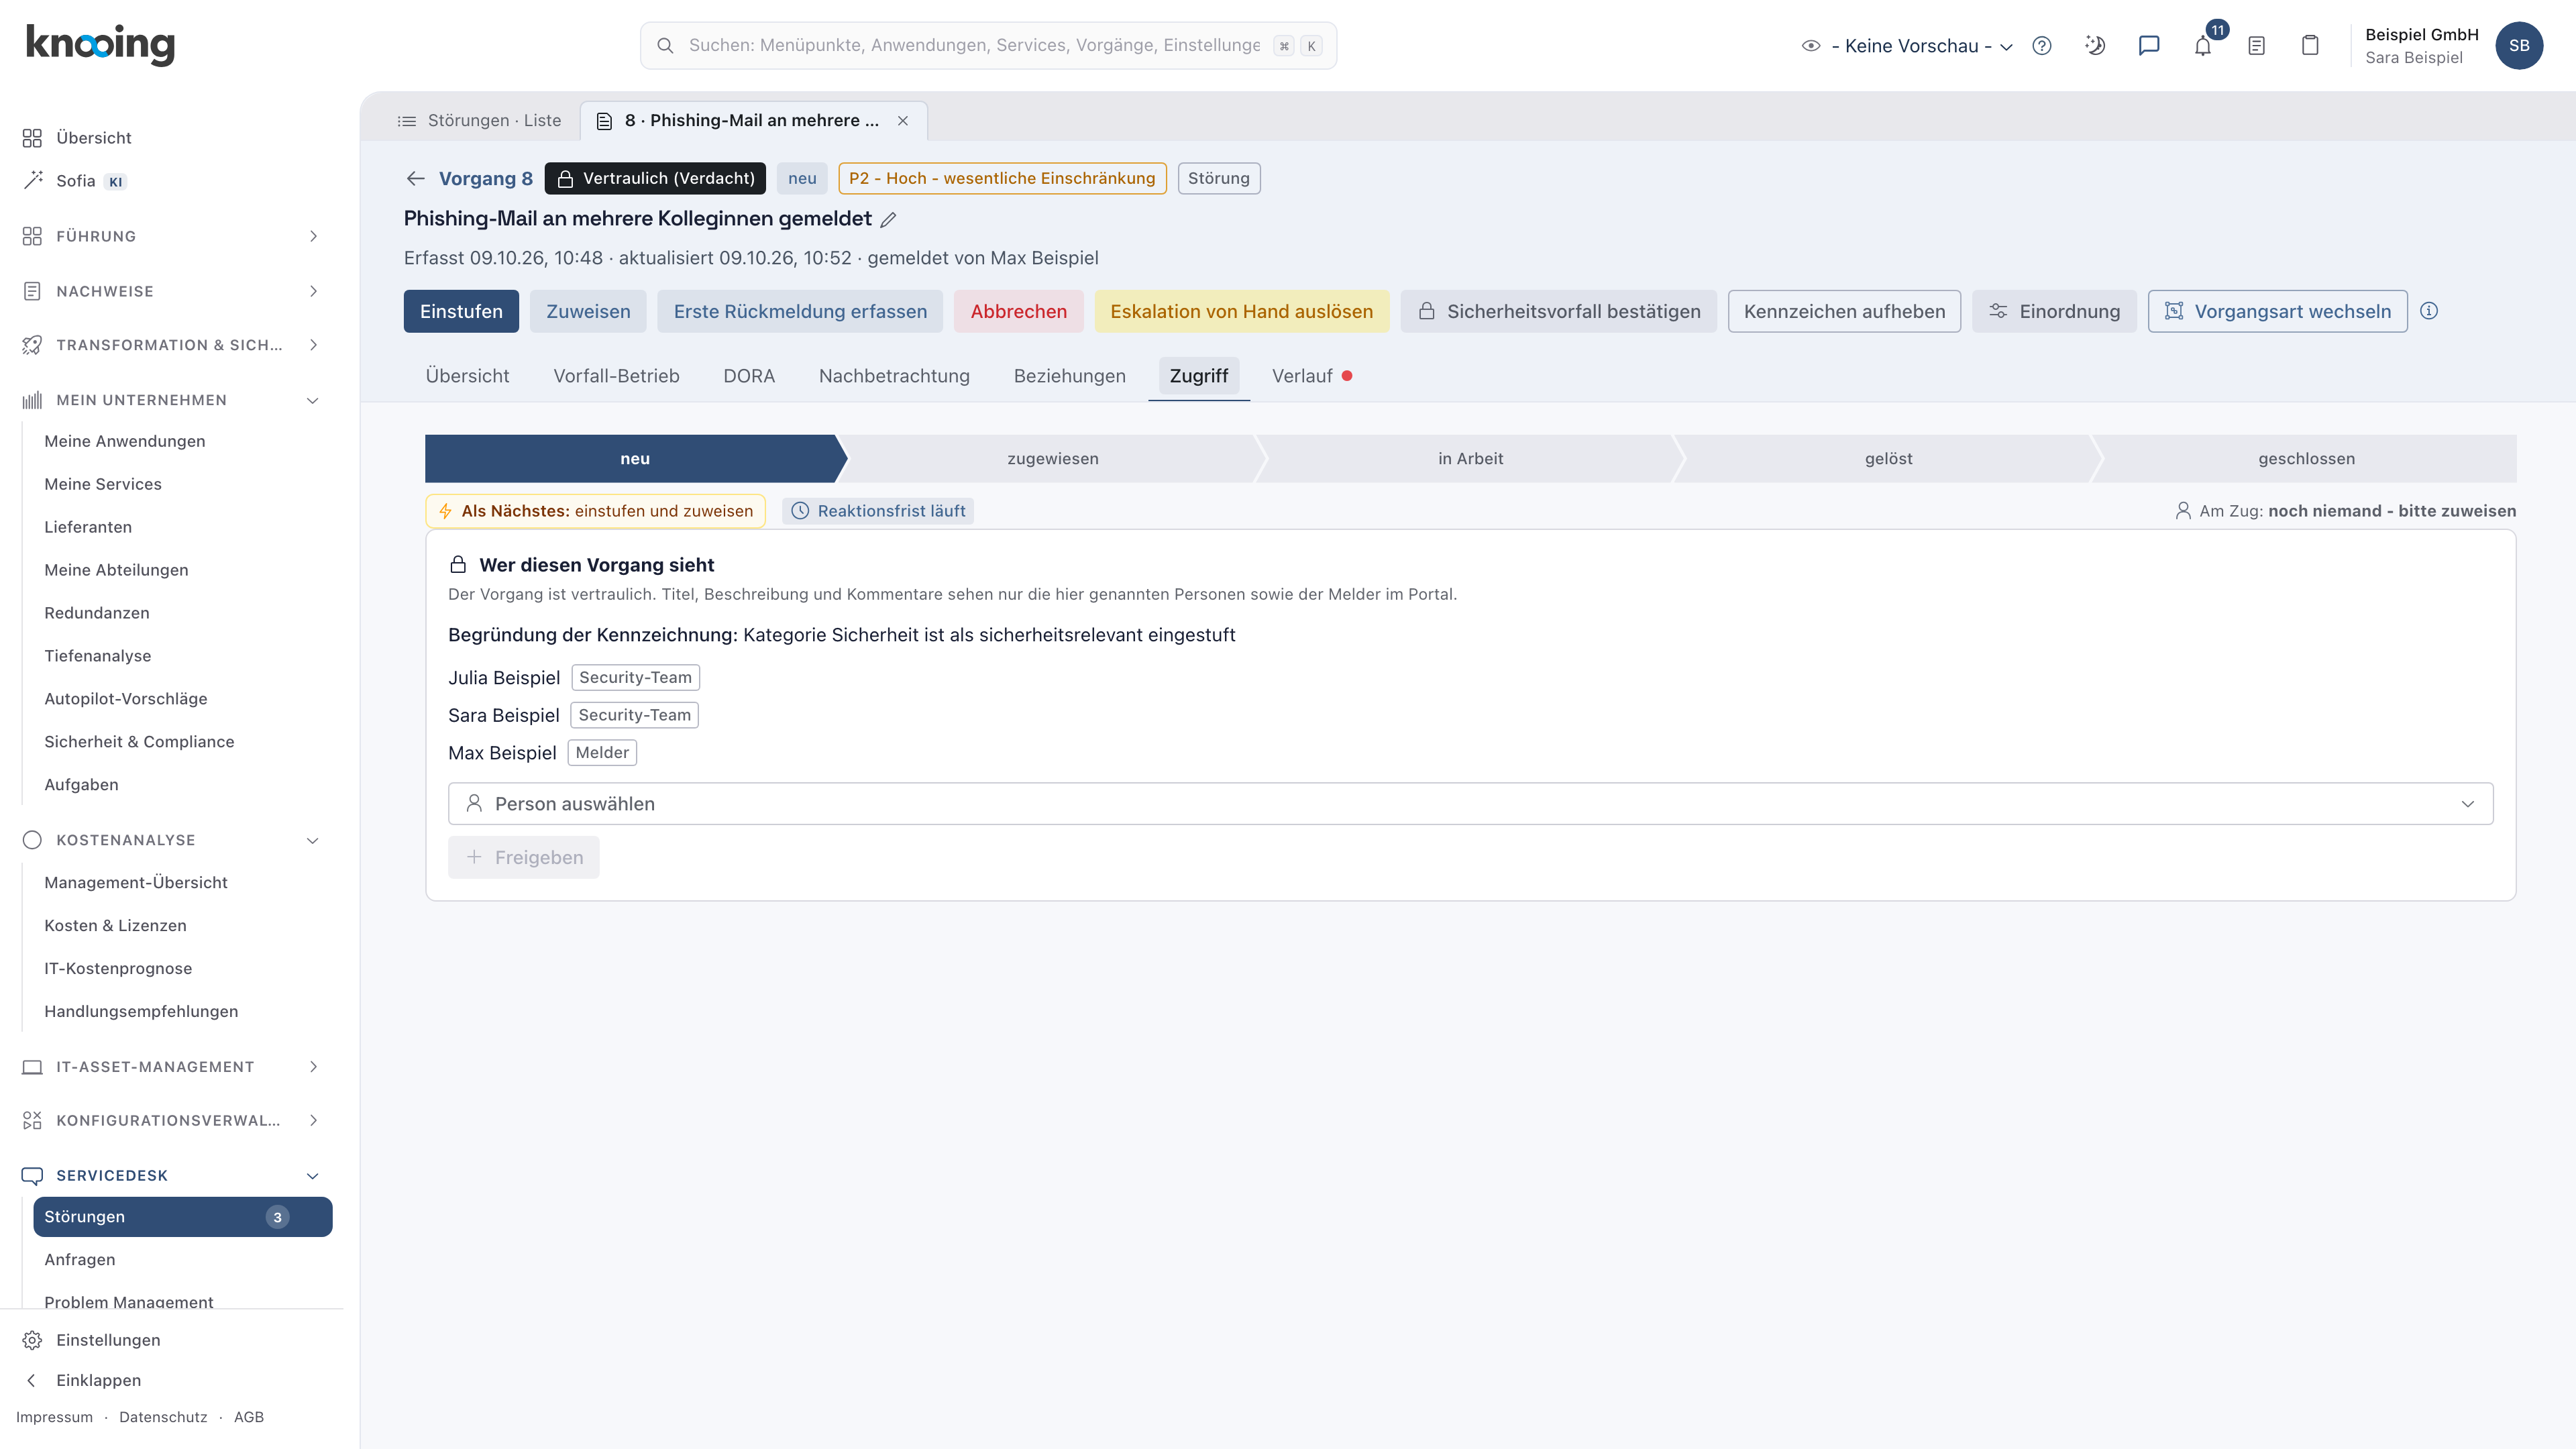
- 1Vertraulich (Verdacht)
- 2Grund der Kennzeichnung
Warum Verdacht und nicht bestätigt? Die Kategorie sagt nur, dass der Vorgang wahrscheinlich sicherheitsrelevant ist. Ob es wirklich einer ist, entscheidet das Security-Team. Es bestätigt oder hebt auf.
Wer den Vorgang nach dem Speichern noch sieht
Wer die Kategorie ändert und nicht zum Security-Team oder zur zugewiesenen Person gehört, sieht den Vorgang danach nicht mehr. In der geöffneten Seite steht dann Ticket nicht gefunden. Das ist gewollt: Der Vorgang ist ab diesem Moment vertraulich. Ein Vorgang, der schon gekennzeichnet ist, bleibt unverändert, ein bestätigter wird nie auf Verdacht zurückgestuft.
Wenn etwas nicht klappt
- Der Schalter ist gesperrt oder wirkungslos. Es fehlt das Recht der Servicedesk-Verwaltung. Die Schnittstelle meldet Modul 'itsm_admin' erfordert 'edit'.
- Der Vorgang wird trotz Einstufung nicht gekennzeichnet. Prüfen Sie, ob ein aktives Security-Team existiert. Ohne eines wird nicht gekennzeichnet, der Vorgang bleibt sichtbar, und im Journal steht der Eintrag Sicherheitskennzeichen der Kategorie nicht gesetzt (kein Security-Team). Die Seite Kategorien warnt davor mit Kein Security-Team festgelegt. Sobald ein Security-Team existiert, greift die Einstufung bei neuen Vorgängen.
- Kind-Vorgänge. Ein Kind-Vorgang lässt sich nicht einzeln kennzeichnen, der Parent bestimmt den Kreis. Er bleibt ohne Kennzeichen, ohne dass ein Fehler erscheint.
- Bestehende Vorgänge werden nicht rückwirkend gekennzeichnet. Die Einstufung wirkt beim Anlegen und Umkategorisieren.