
Guide
Control coverage: create the auditor export with checksum and verify it
How to create the auditor export of control coverage as CSV or JSON, read the header lines and columns of the file and recompute the checksum of the data rows yourself.
6 min read · Oktober 2026
Wenn Revision oder Auditor wissen wollen, wie es um Überwachung und Protokollierung Ihrer Systeme steht, genügt ein Bildschirmfoto nicht. Sie brauchen eine Datei mit dem Stand je System und Kontrolle, die sich nicht unbemerkt ändern lässt. Der Prüfer-Export im Reiter Kontrollabdeckung liefert genau das: eine CSV- oder JSON-Datei mit Urteil, Quelle, Messzeitpunkt und Ausnahme je System und Kontrolle, dazu eine Prüfsumme.
Diese Anleitung ist für alle, die einen Nachweis für Revision, ISO 27001 oder NIS2 vorbereiten. Wie Sie die Zahlen im Bildschirm lesen, steht in Kontrollabdeckung auswerten.
Das brauchen Sie
Das Recht, die Konfigurationsverwaltung zu lesen. Ein Bearbeitungsrecht brauchen Sie nicht. Für das Nachrechnen der Prüfsumme genügt ein Rechner mit dem Werkzeug sha256sum (Linux, macOS mit shasum -a 256) oder in Windows PowerShell Get-FileHash.
Schritt 1: Filter wählen
Öffnen Sie unter Konfigurationsverwaltung den Bestand und den Reiter Kontrollabdeckung. Der Export übernimmt die Filter der Lückenliste: Nur kritische Systeme, einen Gruppenfilter aus Systeme zeigen, Grund der Lücke und Kontrolle. Unter der Beschreibung des Blocks steht, welche Filter gelten, zum Beispiel Übernommene Filter: Nur kritische Systeme.
Warum die Filter beachten? Der Export ist nur so vollständig, wie sein Filter. Für den Gesamtbestand nehmen Sie den Haken bei Nur kritische Systeme heraus. Für einen Prüfer, der nur einen Dienstleister betrachtet, wählen Sie vorher die Gruppierung Provider und dort Systeme zeigen.
Beachten Sie auch den Stichtag: Die Kontrollabdeckung führt keine Historie. Der Export zeigt den Stand zum Zeitpunkt des Abrufs, und dieser Zeitpunkt steht in der Datei. Einen Stand von vor drei Monaten können Sie nicht nachträglich erzeugen. Wer ihn braucht, exportiert zum Stichtag selbst und hebt die Datei auf.
Schritt 2: Export herunterladen
Klicken Sie im Block Prüfer-Export auf CSV herunterladen (1) oder JSON herunterladen (2). Der Browser speichert die Datei, zum Beispiel unter dem Namen nachweis-kontrollabdeckung-2026-10-06.csv: immer nachweis-kontrollabdeckung-, das Datum und die Endung.
Warum zwei Formate? CSV öffnet jede Tabellenkalkulation, der Auditor kann sie also gleich filtern. JSON ist für Werkzeuge gedacht, die die Datei maschinell auswerten.

- 1CSV herunterladen
- 2JSON herunterladen
Schritt 3: Beleg und Prüfsumme lesen
Nach dem Download erscheint unter dem Block ein Beleg: Dateiname und Zeitpunkt (… erstellt am …), die Prüfsumme der Daten (SHA-256) und die Prüfsumme der ganzen Datei (SHA-256). Dazu steht Der Export ist als Nachweis abgelegt. In knooing wird jeder Export zusätzlich als unveränderlicher Nachweis gespeichert.
Warum zwei Prüfsummen? Die Prüfsumme der Daten steht auch in den Kopfzeilen der Datei, sie belegt den fachlichen Inhalt: die Zeilen mit den Urteilen. Die Prüfsumme der ganzen Datei deckt zusätzlich die Kopfzeilen ab. Prüfsummen funktionieren wie ein Fingerabdruck: Ändert sich auch nur ein Zeichen, ergibt sich eine völlig andere Zahl. So kann der Auditor feststellen, ob die Datei seit dem Export verändert wurde.
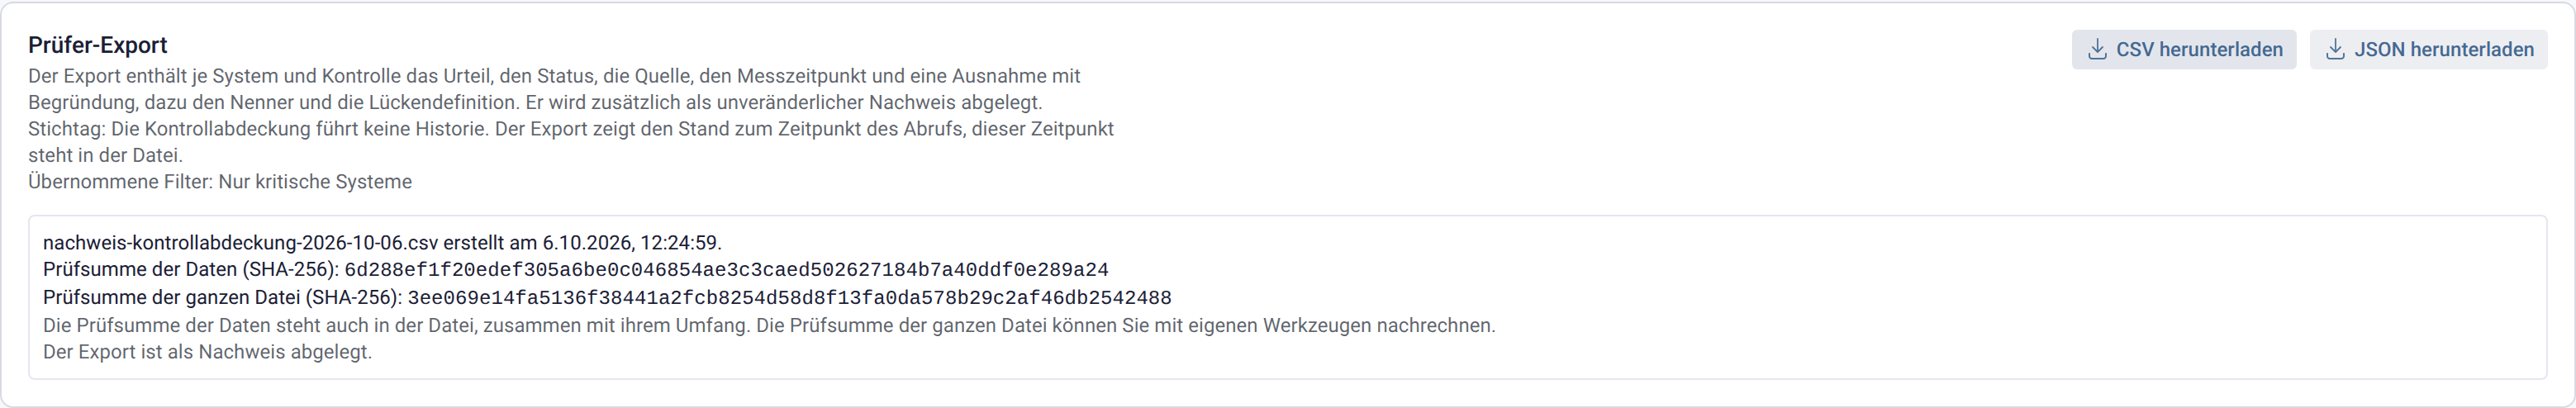
- 3Dateiname und Zeitpunkt
- 4Prüfsummen
Was in der Datei steht
Die CSV-Datei beginnt mit Kopfzeilen, jede mit # am Anfang. Sie nennen unter anderem den Bericht, den Zeitpunkt der Erzeugung (Erzeugt), Stichtag angefragt und Stand der Daten, den Hinweis Historie verfügbar: nein, den Nenner, den Umfang (nur kritische Systeme oder alle aktiven Systeme), die Filter, die Frist Nachweisalter (Tage) (90), die Zahl der Systeme und Zeilen, die Prüfsumme (SHA-256) und deren Hash-Umfang. Die Zeile Früherer Nachweis nennt, falls vorhanden, einen früher abgelegten Export.
Danach folgt der Spaltenkopf, dann je System und Kontrolle eine Zeile, also zwei Zeilen je System. Die Spalten:
- Kennung des Systems:
ciId,ciNumber,ciName,className - Einstufung:
criticality,criticalFunction,critical,asset - Provider:
providerId,provider. Ohne Leserecht im Lieferantenmanagement bleiben beide leer. - Kontrolle und Urteil:
control(security_monitoringoderlogging),verdict,satisfied,status. Das Urteil steht als Kennwort in der Datei, zum Beispielcovered,missing,stale,not_covered,unknown,exception_valid,exception_expiredoderexception_unbounded. - Herkunft:
sourceSystemId,sourceKey,sourceName,externalRef,measuredAt - Ausnahme:
exceptionReason,exceptionUntil
Beispiel: Bei srv-archiv01 steht in der Zeile der Sicherheitsüberwachung das Urteil exception_valid mit der Begründung und dem Enddatum. Ein Prüfer sieht darin sofort, dass die Lücke bewusst und befristet akzeptiert wurde.
Schritt 4: Prüfsumme nachrechnen
Die Prüfsumme der Daten bezieht sich auf alle Zeilen ab dem Spaltenkopf, ohne die Kopfzeilen mit #, in UTF-8 und mit dem Zeilenende CRLF. Unter Linux rechnen Sie sie so nach:
sed -n '/^ciId,/,$p' nachweis-kontrollabdeckung-2026-10-06.csv | sha256sum
Das Ergebnis muss mit der Prüfsumme der Daten (SHA-256) im Beleg und mit dem Wert in der Kopfzeile # SHA-256 übereinstimmen. Die Prüfsumme der ganzen Datei erhalten Sie mit sha256sum nachweis-kontrollabdeckung-2026-10-06.csv, in Windows PowerShell mit Get-FileHash datei.csv -Algorithm SHA256.
Warum selbst nachrechnen? Eine Prüfsumme überzeugt erst, wenn der Prüfer sie ohne knooing bestätigen kann. Weicht der Wert ab, wurde die Datei verändert, etwa durch Speichern in einer Tabellenkalkulation, die Zeilenenden oder Anführungszeichen umschreibt. Geben Sie die Datei deshalb unverändert weiter.
Beim JSON-Export gilt dasselbe Prinzip: Die Prüfsumme der Daten bezieht sich auf die Zeilen (rows) ohne Einrückung. Die Datei enthält die Angaben zum Bericht im Feld meta.
Wenn etwas nicht klappt
- „Kein Zugriff.“ Ihnen fehlt das Leserecht für die Konfigurationsverwaltung.
- „Für den Lieferantenfilter fehlt Ihnen das Leserecht im Lieferantenmanagement.“ Der Export ist auf einen Lieferanten eingegrenzt, den Sie nicht sehen dürfen. Entfernen Sie den Gruppenfilter oder bitten Sie um das Leserecht.
- „Der Export umfasst mehr als 50000 Systeme. Bitte grenzen Sie über Kritikalität, Provider oder Service ein.“ Wählen Sie vor dem Export einen Gruppenfilter oder lassen Sie den Haken bei Nur kritische Systeme gesetzt.
- „Der Prüferexport ließ sich nicht erzeugen.“ Ein technischer Fehler. Versuchen Sie es erneut, bleibt die Meldung, wenden Sie sich an Ihre Administration.
- Die Prüfsumme weicht ab. Rechnen Sie auf der unveränderten Originaldatei und nur über die Datenzeilen ab dem Spaltenkopf. Die Kopfzeilen mit
#gehören nicht dazu. - Der Browser blockiert den Download. Erlauben Sie Downloads von knooing. Der Beleg erscheint erst, wenn die Datei übertragen wurde.