
Guide
Evaluate control coverage: which systems are connected to security monitoring and logging?
How to read the coverage rate by criticality, business service or provider in the inventory, find systems without valid evidence in the gap list, maintain evidence and see the status on the system page.
8 min read · Oktober 2026
Wer sein IT-Netz absichern will, muss wissen, ob jedes wichtige System überwacht wird und ob seine Ereignisse protokolliert werden. Eine Revision, ISO 27001 oder NIS2 fragen genau danach: nicht ob es ein Überwachungswerkzeug gibt, sondern ob dieses System daran hängt, und womit Sie das belegen. Der Reiter Kontrollabdeckung im Bestand beantwortet das mit einer Quote, einer Lückenliste und einem Nachweis je System.
Diese Anleitung ist für alle, die den Bestand pflegen oder die Lage der IT-Sicherheit überblicken, etwa im IT-Betrieb oder in der Informationssicherheit. Sie lesen die Auswertung, finden die Lücken und pflegen einen Nachweis. Wie Sie eine Lücke befristet akzeptieren, steht in Kontrollabdeckung: Lücke befristet akzeptieren (Ausnahme mit Begründung). Wie Sie das Ergebnis an Prüfer geben, steht in Kontrollabdeckung: Prüfer-Export mit Prüfsumme.
Das brauchen Sie
- Das Recht, die Konfigurationsverwaltung zu lesen. Damit sehen Sie Auswertung, Lückenliste und Export. Ohne das Recht antwortet die Anwendung mit Kein Zugriff.
- Zum Pflegen eines Nachweises das Recht, die Konfigurationsverwaltung zu bearbeiten. Fehlt es, stehen in der Lückenliste keine Knöpfe Nachweis pflegen.
- Eine befristete Ausnahme verlangt zusätzlich das Recht der CMDB-Verwaltung.
Die Regel in drei Sätzen
Eine einzige Regel gilt überall: in der Auswertung, in der Lückenliste, in den Klärfällen und im Prüfer-Export. Sie steht auch im blauen Kasten Wann eine Kontrolle als Lücke zählt oben im Reiter.
- Nenner sind alle aktiven, nicht archivierten Systeme. Kritisch sind Systeme mit der Kritikalität Hoch oder Kritisch oder mit Kritischer Funktion.
- Ein System gilt nur als angebunden, wenn beide Kontrollen belegt sind: Sicherheitsüberwachung und Protokollierung.
- Eine Kontrolle ist belegt, wenn ihr Nachweis den Status Angebunden hat und die letzte Messung höchstens 90 Tage zurückliegt, oder wenn eine befristete Ausnahme läuft. Alles andere ist eine Lücke.
Warum diese strenge Regel? Ein Nachweis, der vor einem Jahr einmal gepflegt wurde, sagt nichts über heute. Die Frist von 90 Tagen zwingt dazu, den Stand regelmäßig zu bestätigen oder aus einem angebundenen System liefern zu lassen. Und eine Ausnahme ohne Enddatum würde eine Lücke dauerhaft verdecken, deshalb zählt sie selbst als Lücke.
Schritt 1: Den Reiter Kontrollabdeckung öffnen
Klicken Sie in der Seitenleiste unter Konfigurationsverwaltung auf Bestand und dann auf den Reiter Kontrollabdeckung (1). Oben erscheint der Kasten mit der Regel, darunter die Auswertung Quote je Gruppe.
Warum zuerst die Auswertung? Sie zeigt, wie groß das Problem ist, bevor Sie einzelne Systeme anfassen. Ein Satz fasst es zusammen, zum Beispiel „2 von 16 Systemen sind angebunden (12,5 %)“ und „6 von 7 kritischen Systemen haben mindestens eine Lücke“.
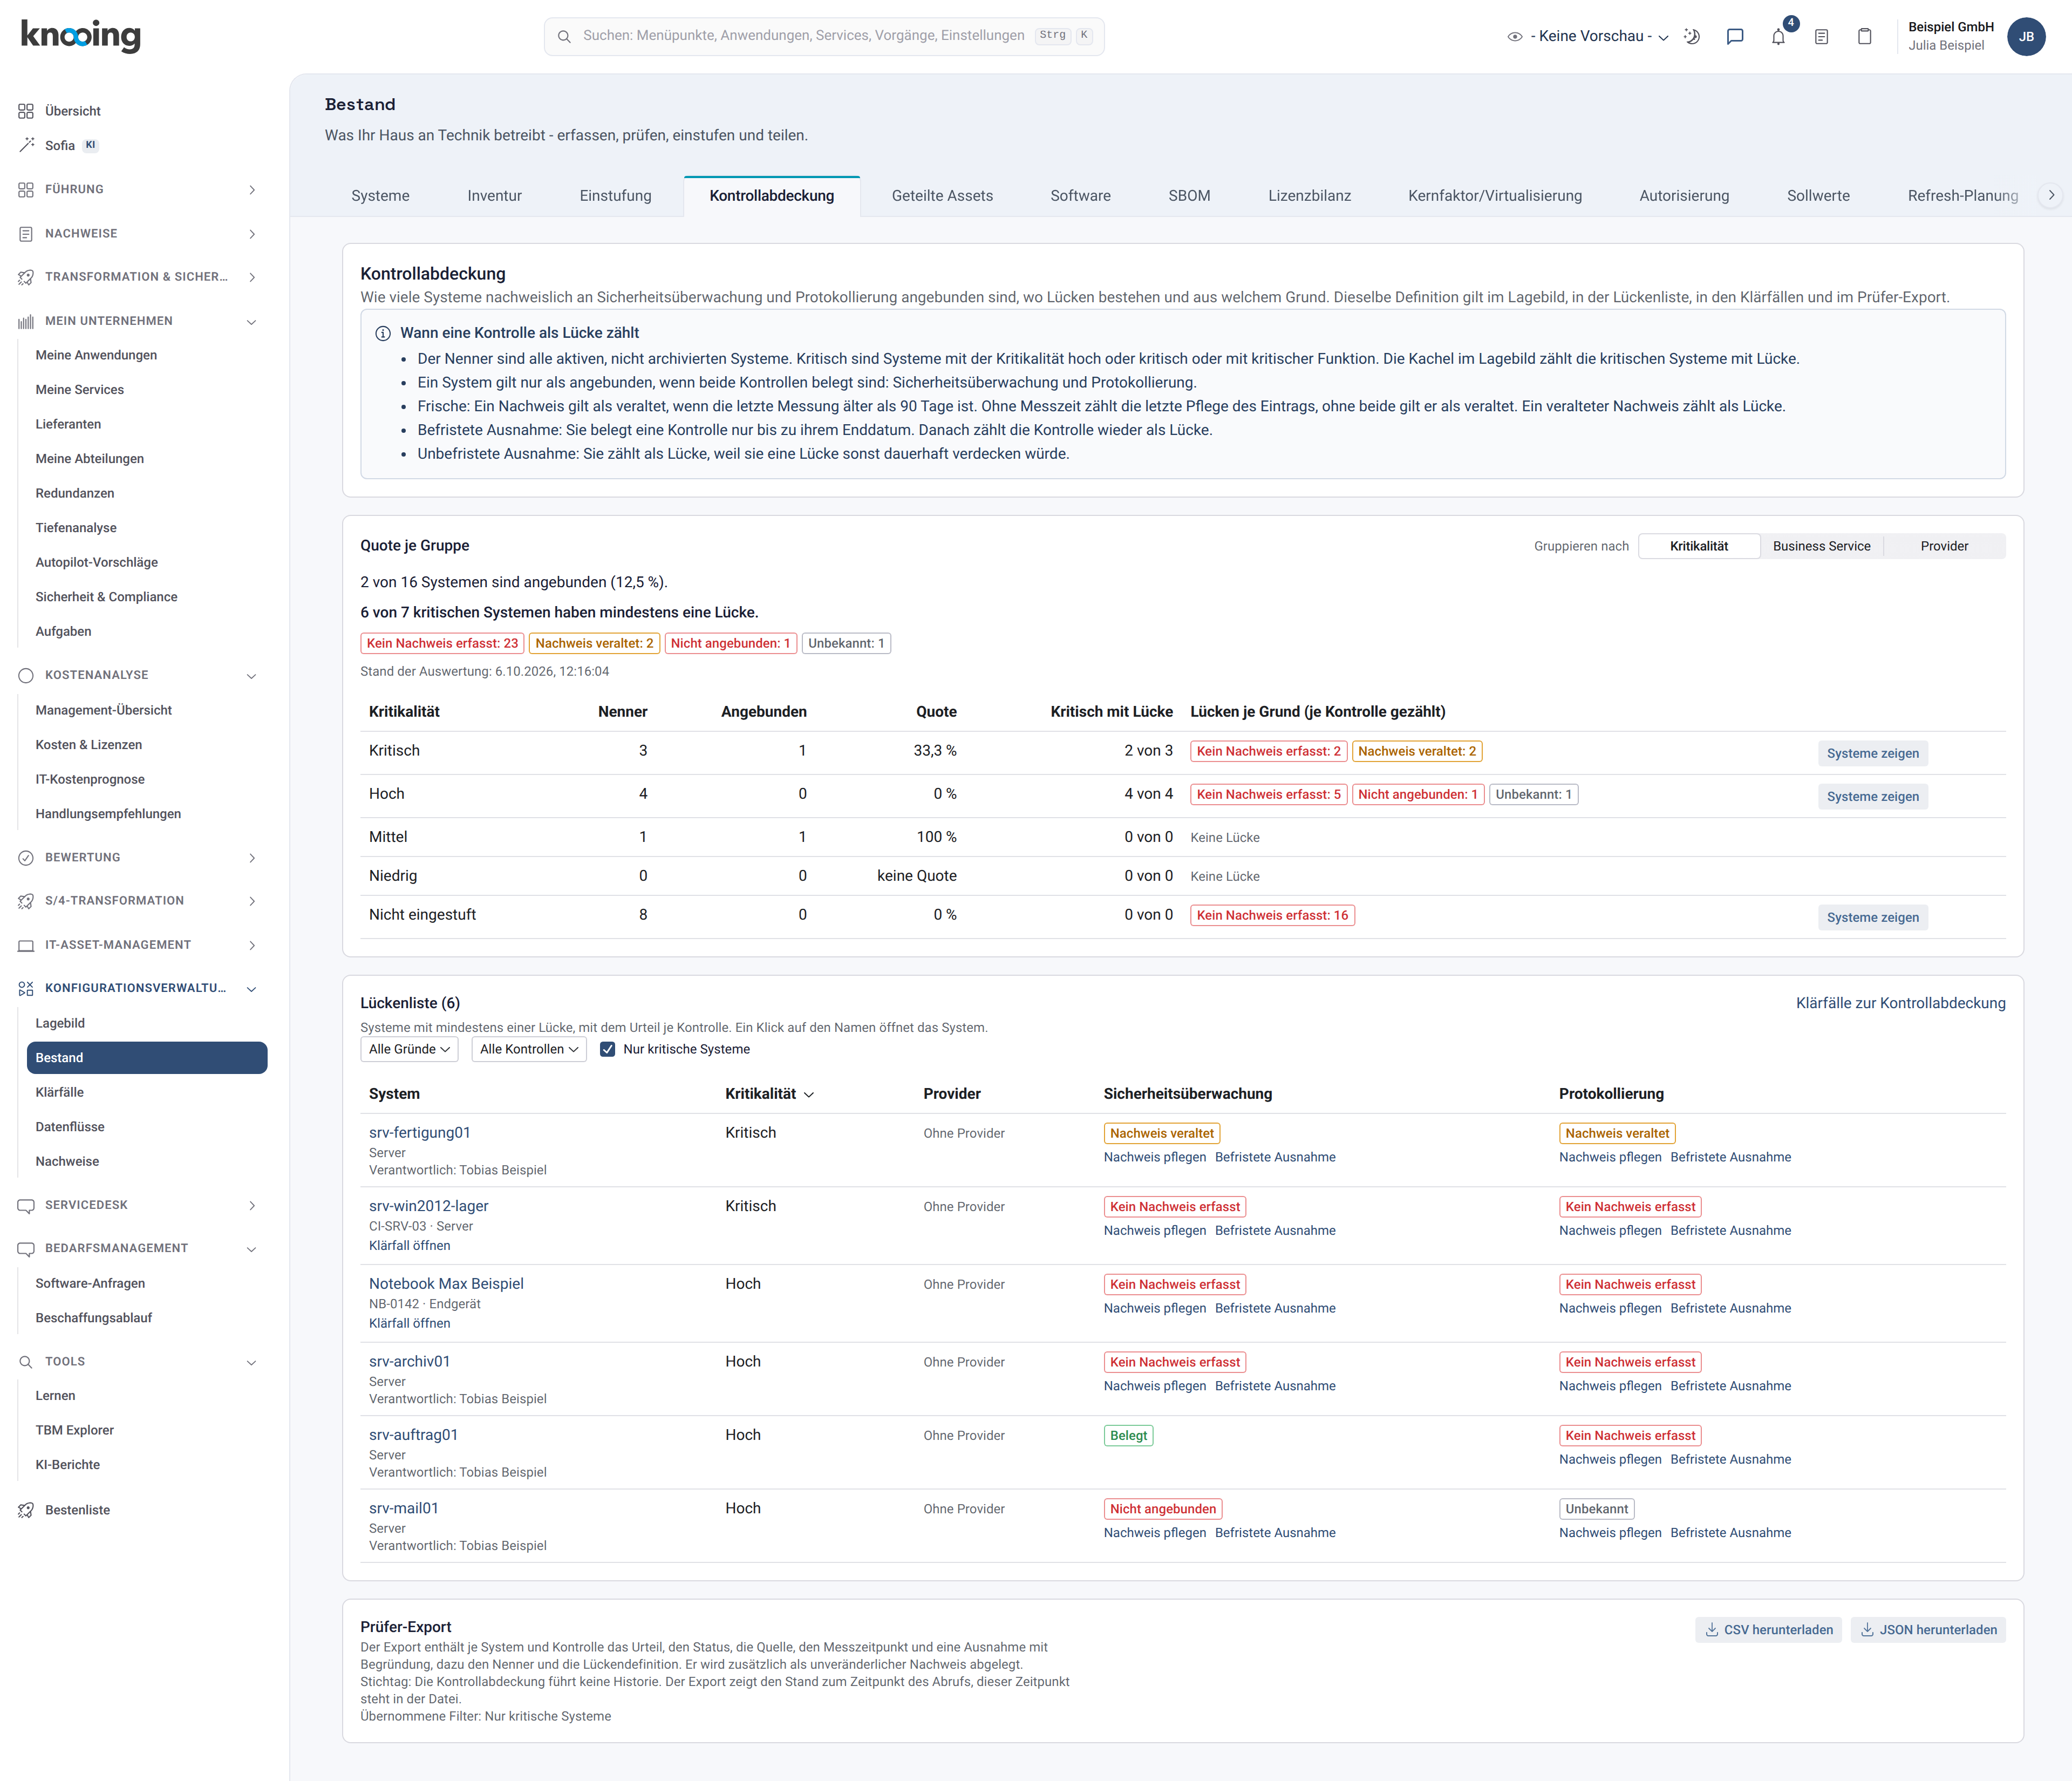
- 1Reiter Kontrollabdeckung
- 2Gruppieren nach
- 3Quote je Gruppe
Schritt 2: Die Quote je Gruppe lesen
Mit Gruppieren nach (2) wechseln Sie die Sicht:
- Kritikalität: immer die fünf Klassen von Kritisch bis Nicht eingestuft.
- Business Service: je Service, den ein System über Beziehungen erreicht. Ein System kann zu mehreren Services gehören und zählt dann in jedem. Deshalb ist die Summe der Zeilen hier kein Nenner. Systeme ohne Service stehen in der Zeile Keinem Service zugeordnet. Über das Fragezeichen neben der Auswahl sehen Sie, wie die Zuordnung hergeleitet wird.
- Provider: je Lieferant, der das System über eine Lieferbeziehung betreibt. Der Hersteller zählt nicht. Systeme ohne betreibende Lieferbeziehung stehen unter Ohne Provider. Ohne Leserecht im Lieferantenmanagement gruppiert die Auswertung nach Lieferbeziehung und zeigt keine Lieferantennamen.
Die Tabelle (3) hat je Gruppe die Spalten Nenner (alle Systeme), Angebunden, Quote, Kritisch mit Lücke und Lücken je Grund (je Kontrolle gezählt). Die Gründe stehen als Marken, etwa Kein Nachweis erfasst: 2 oder Nachweis veraltet: 2. Ein Klick auf einen Spaltenkopf sortiert, ein zweiter dreht die Richtung um.
Warum Gründe statt nur einer Quote? Die Maßnahme hängt vom Grund ab. Kein Nachweis erfasst heißt, dass niemand den Stand je erhoben hat. Nachweis veraltet heißt, dass er erhoben war und nur erneuert werden muss. Nicht angebunden ist eine echte Sicherheitslücke.
Beispiel: In der Beispiel GmbH steht bei Kritisch „2 von 3“ in Kritisch mit Lücke: Der Produktions-Server srv-fertigung01 hat zwei veraltete Nachweise, der Lager-Server srv-win2012-lager gar keinen.
Schritt 3: In der Lückenliste das Urteil je Kontrolle prüfen
Unter der Auswertung steht die Lückenliste, in Klammern die Zahl der Systeme. Je System zeigt sie Kritikalität, Provider und für Sicherheitsüberwachung und Protokollierung je ein Urteil:
- Belegt
- Befristete Ausnahme
- Kein Nachweis erfasst
- Nachweis veraltet
- Nicht angebunden
- Unbekannt
- Ausnahme abgelaufen
- Ausnahme ohne Frist
Fahren Sie mit der Maus über ein Urteil, erscheinen die Einzelheiten: Gemessen am Datum, Quelle und bei einer Ausnahme Ausnahme bis und Begründung. Mit Grund der Lücke, Kontrolle und dem Kästchen Nur kritische Systeme (1) grenzen Sie die Liste ein. Das Kästchen ist zu Beginn angehakt: Die Liste zeigt dann nur Systeme mit Kritikalität Hoch oder Kritisch oder kritischer Funktion. Nehmen Sie den Haken heraus, sehen Sie alle Systeme mit einer Lücke. Der Link Klärfälle zur Kontrollabdeckung (4) führt zu den Aufgaben, die der Prüflauf der Konfigurationsverwaltung für kritische Systeme mit Lücke eröffnet. Bei einem Eintrag mit offenem Fall steht in der Zeile Klärfall öffnen.
Warum je Kontrolle ein eigenes Urteil? Ein System kann überwacht, aber nicht protokolliert sein. Erst das einzelne Urteil zeigt, welche der beiden Kontrollen fehlt und was zu tun ist.
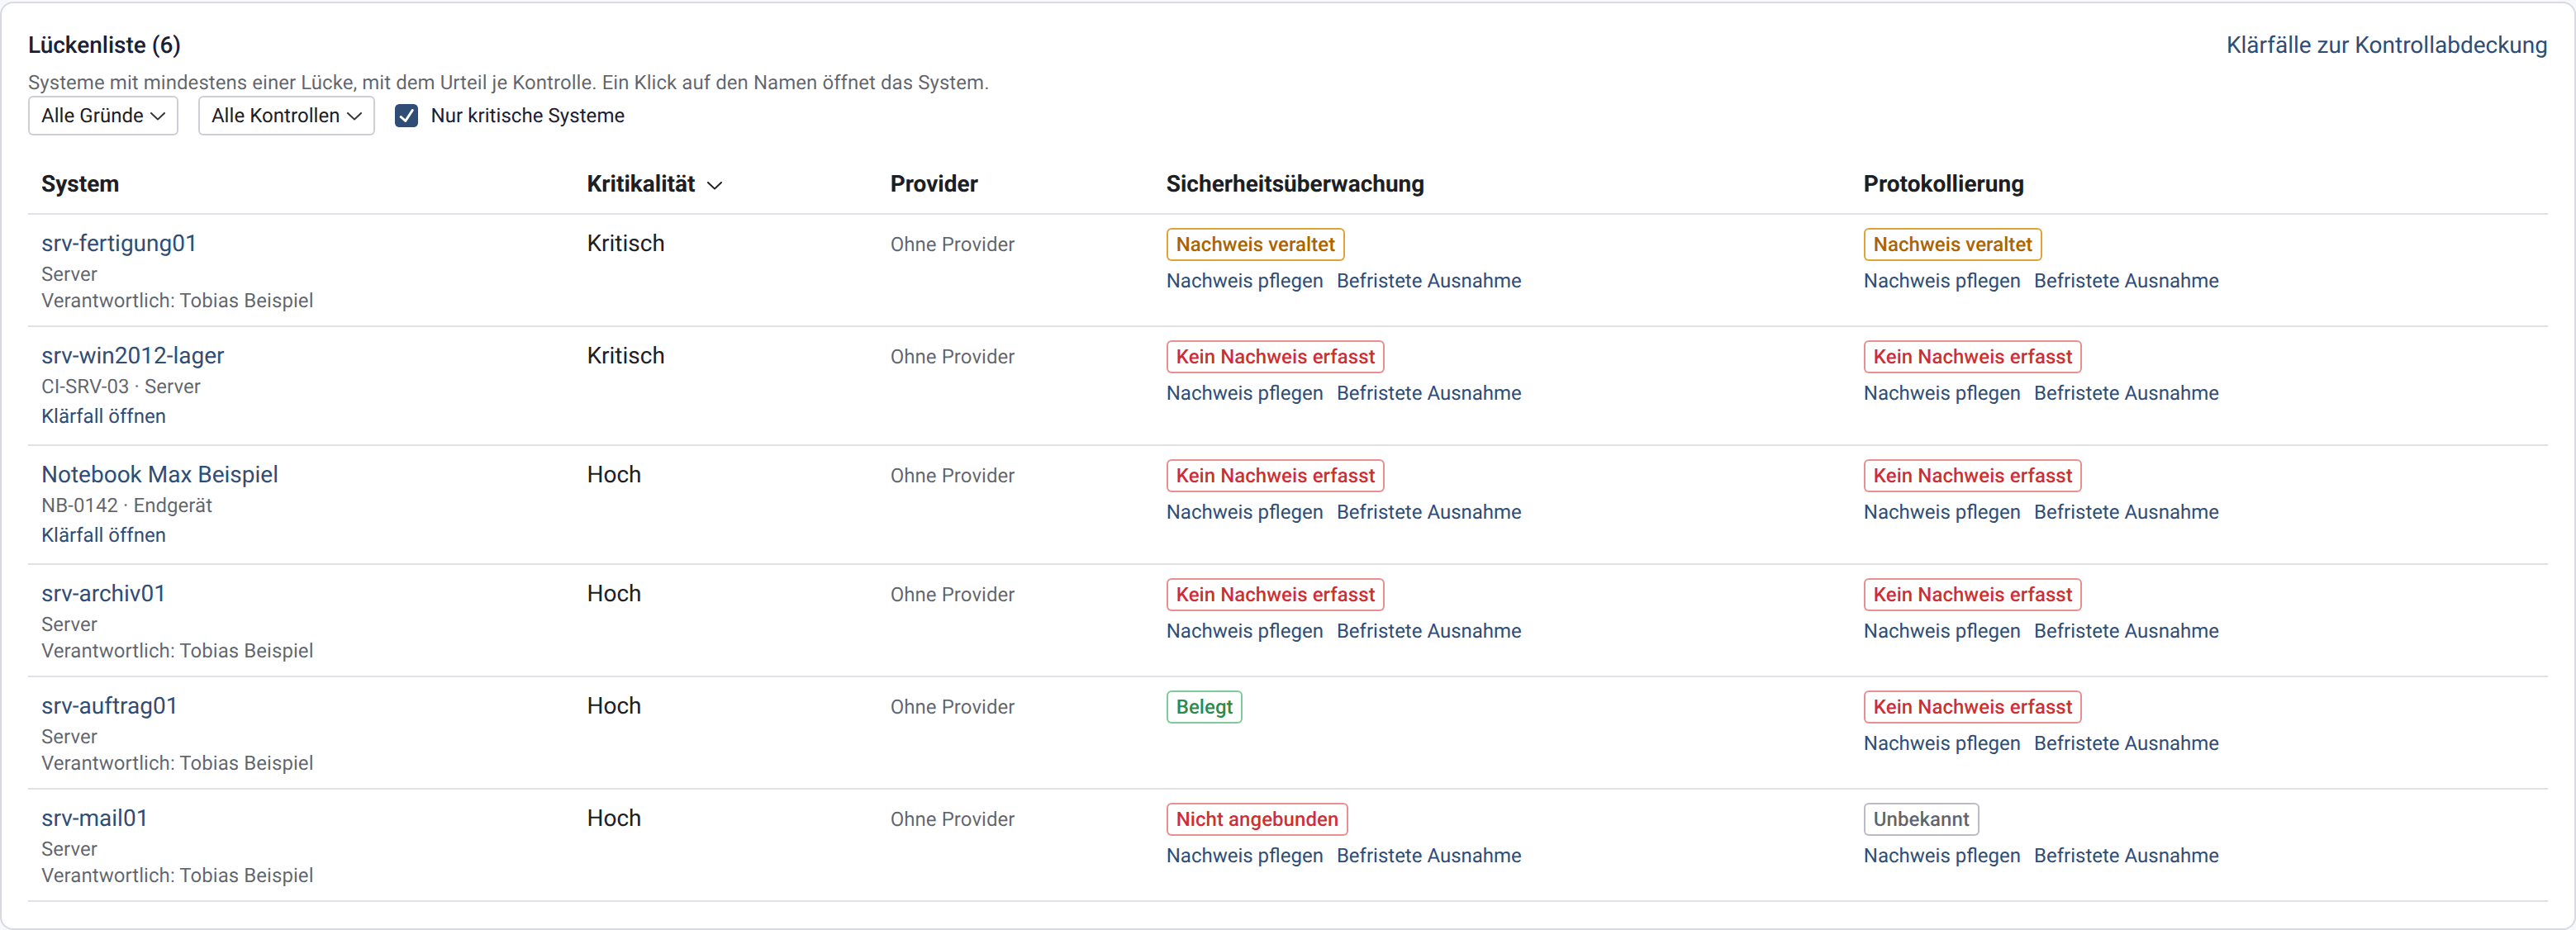
- 1Nur kritische Systeme
- 2Urteil je Kontrolle
- 3Nachweis pflegen
- 4Klärfälle zur Kontrollabdeckung
Schritt 4: Mit Systeme zeigen bis zum einzelnen System gehen
Klicken Sie in der Auswertung in einer Zeile mit Lücke auf Systeme zeigen. Die Seite springt zur Lückenliste und zeigt nur die Systeme dieser Gruppe. Eine Marke wie Kritikalität: Kritisch erinnert an den Filter. Mit dem Kreuz an der Marke (Gruppenfilter entfernen) heben Sie ihn wieder auf.
Warum dieser Weg? Eine Quote wird erst durch die Namen dahinter handlungsfähig. So gelangen Sie von „4 von 4 Systemen mit Hoch haben eine Lücke“ zu den vier Systemen, die jemand anfassen muss. Filter, Sortierung und Seite stehen in der Adresse der Seite. Einen Link auf diese Sicht können Sie also weitergeben, etwa an die Person, die die Lücken schließen soll.
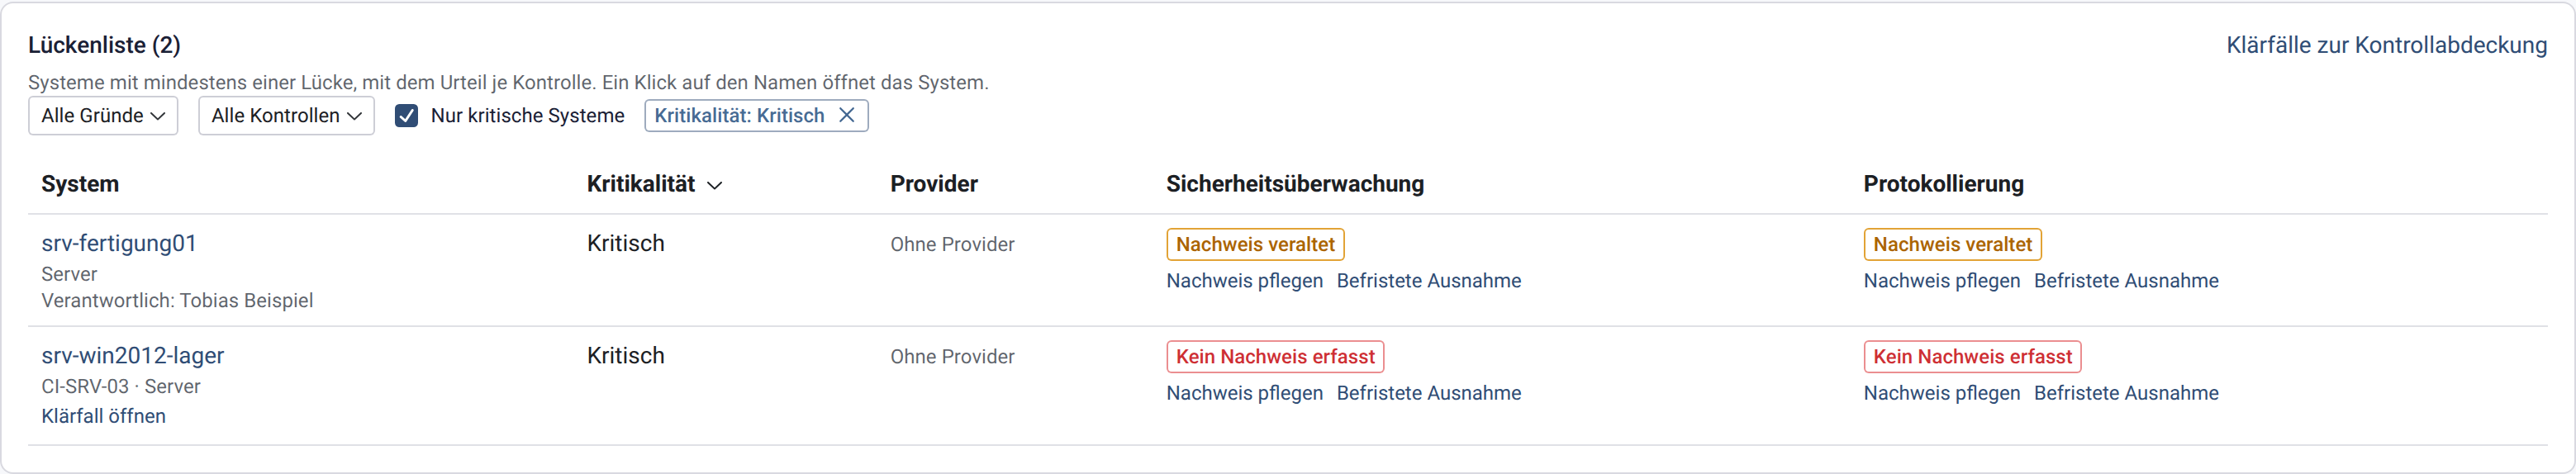
- 1Gruppenfilter, mit dem Kreuz entfernen
Schritt 5: Einen Nachweis pflegen
Klicken Sie bei einer Lücke in der Spalte der Kontrolle auf Nachweis pflegen (3). Der Dialog heißt zum Beispiel Protokollierung pflegen. Wählen Sie bei Status:
- Angebunden (manuell bestätigt): Sie bestätigen, dass die Kontrolle besteht. Die Bestätigung gilt ab heute als Messzeitpunkt und veraltet nach der Frist wieder.
- Nicht angebunden: Sie halten fest, dass die Kontrolle fehlt. Das bleibt eine Lücke, ist aber ein ehrlicher Stand statt eines leeren Feldes.
- Unbekannt: der Stand ist nicht geklärt. Auch das zählt als Lücke.
Klicken Sie auf Speichern. Die Liste zeigt den Hinweis Der Nachweis ist gespeichert. und das neue Urteil. Ist damit bei einem System beide Kontrollen belegt, verschwindet es aus der Lückenliste.
Warum ein Hinweis auf Quellsysteme? Der Dialog sagt: „Ein Nachweis aus einem angebundenen Quellsystem ist einer manuellen Bestätigung vorzuziehen.“ Eine Bestätigung von Hand beruht auf Ihrem Wort. Meldet dagegen das Überwachungssystem selbst, dass das Gerät angebunden ist, steht Quelle und Messzeit im Nachweis. Prüfer vertrauen diesem Beleg eher. Ob eine Quelle liefert, sehen Sie im Tooltip am Urteil (Quelle: Name) und auf der Systemseite.
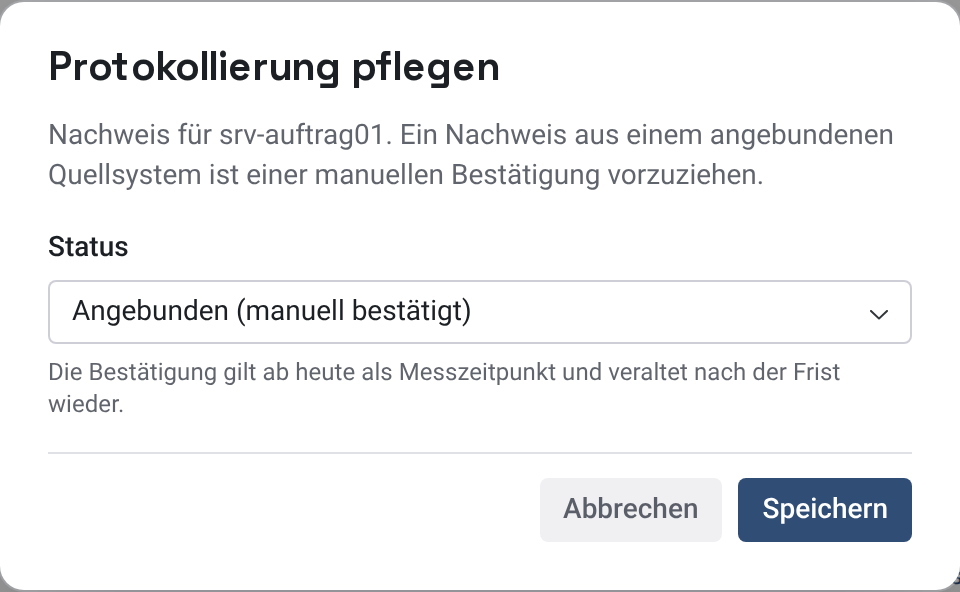
- 1Status wählen
- 2Speichern
Beispiel: Tobias Beispiel prüft, dass der Auftrags-Server srv-auftrag01 seine Ereignisse an den Protokollserver sendet, und bestätigt die Protokollierung. Weil die Sicherheitsüberwachung bereits belegt war, ist das System damit angebunden und steht nicht mehr in der Lückenliste.
Schritt 6: Den Stand auf der Systemseite ansehen
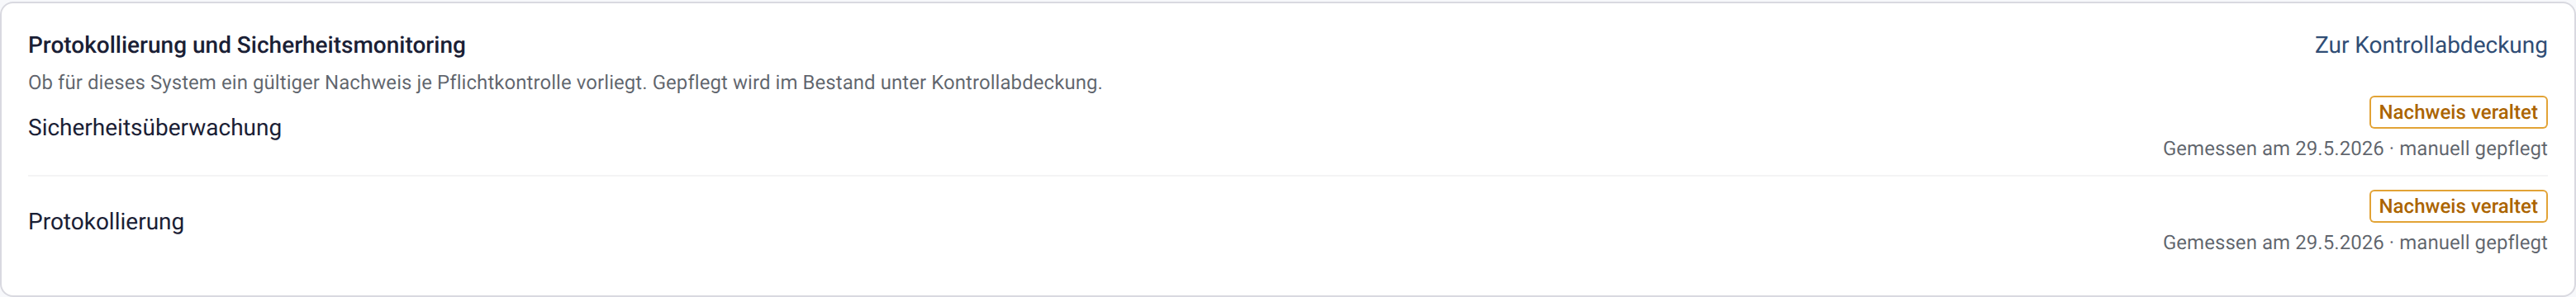
Klicken Sie in der Lückenliste auf den Namen eines Systems. Auf der Systemseite steht der Block Protokollierung und Sicherheitsmonitoring mit genau zwei Zeilen, Sicherheitsüberwachung und Protokollierung, auch wenn noch nie ein Nachweis erfasst wurde. Unter dem Urteil steht in Grau, Gemessen am Datum oder Ohne Messzeit, ob der Nachweis von einer angebundenen Quelle geliefert oder manuell gepflegt wurde, und bei einer Ausnahme Ausnahme bis Datum. Der Block ist nur zum Lesen. Mit Zur Kontrollabdeckung (1) gelangen Sie zurück in den Reiter, wo gepflegt wird. Denselben Block zeigt die Geräteseite im IT-Asset-Management.
Warum dieser Block? Wer ein System im Blick hat, etwa vor einer Änderung, sieht sofort, ob es unter Beobachtung steht, ohne die ganze Auswertung zu öffnen.
- 1Zur Kontrollabdeckung
Wenn etwas nicht klappt
- Der Reiter zeigt „Aktuell ist kein kritisches System ohne Anbindung bekannt.“ Das ist die gute Nachricht: Kein kritisches System hat eine Lücke. Nehmen Sie den Haken bei Nur kritische Systeme heraus, wenn Sie auch die übrigen Systeme sehen wollen.
- „Zu diesen Filtern gibt es keine Lücke.“ Die gewählten Filter schließen alles aus. Setzen Sie Grund der Lücke und Kontrolle auf „Alle“ zurück oder entfernen Sie den Gruppenfilter.
- „Es ist noch kein aktives System erfasst. Ohne Nenner gibt es keine Quote.“ Im Mandanten gibt es noch kein aktives System. Erfassen Sie zuerst Systeme im Reiter Systeme.
- Es fehlt der Knopf Nachweis pflegen. Ihnen fehlt das Bearbeitungsrecht für die Konfigurationsverwaltung. Auch ein belegtes Urteil hat keinen Knopf, weil es nichts zu pflegen gibt.
- Es fehlt der Knopf Befristete Ausnahme. Sie sehen dann den Hinweis „Befristete Ausnahmen sind eine Risikoakzeptanz und der CMDB-Verwaltung vorbehalten. Sie können hier Nachweise pflegen. Für eine Ausnahme wenden Sie sich bitte an eine Person mit Verwaltungsrecht für die CMDB.“
- Bei Business Service fehlt der Filter „Art des Service“. Die Anwendung erklärt es: „Der Filter nach Art des Service steht Ihnen nicht zur Verfügung, weil Ihnen das Leserecht auf die Service-Klassifizierung fehlt. Die Auswertung zeigt alle Services.“
- „Die Auswertung der Kontrollabdeckung ließ sich nicht laden.“ oder „Die Lückenliste ließ sich nicht laden.“ Laden Sie die Seite neu. Bleibt die Meldung, wenden Sie sich an Ihre Administration.
- Auf der Systemseite fehlt der Block. Ohne Leserecht für die Konfigurationsverwaltung blendet die Seite ihn ohne Meldung aus.
- Die Lücke bleibt trotz Pflege. Beide Kontrollen müssen belegt sein. Prüfen Sie in der Zeile die zweite Spalte und, ob die Messzeit älter als 90 Tage ist.